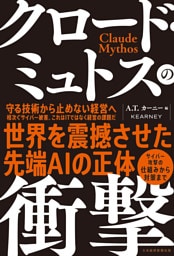
クロード・ミュトスの衝撃
購入済み


シリーズ
全1冊
作品情報
世界を震撼させた先端AI「クロード・ミュトス」(Claude Mythos)の正体とは? クロード・ミュトスがもたらした“衝撃”は、AIが攻撃対象の状況を読み取り、試行錯誤し、失敗から修正し、複数の攻撃ステップを自ら組み立てていく能力を示したことにあります。 本書では、グローバルコンサルティングファームKearneyのサイバーセキュリティ専門家が、このミュトスの仕組みと、次のような対策を提示します。 ●「AIで防ぐ」ための勘所 ●古い情報システムの守り方 ●30日・90日・1年の対策ロードマップ クロード・ミュトス以降のサイバーリスクは、ITではなく経営の課題になりました。 「侵入を完全に防ぐ」ことを目指す対策は現実的ではなくなりました。その中で経営が決めるべきことは多岐にわたります。 ●どの業務を最優先で守るのか ●システム停止をどこまで許容するのか ●どのリスクは受容し、どのリスクには投資するのか ●インシデント時にいつ公表するのか ●復旧の優先順位を誰が決めるのか これらは、経営の課題です。 本書は、サイバー防御の技術的な詳細には立ち入りません。そもそもミュトス型攻撃は、高度なAI防御ツールを導入することだけでは対抗できません。 守るべき資産を識別し、重要な領域を防御し、異常を検知し、インシデントに対応し、復旧し、その全体を経営として統治する。そうした「折れない防御」の具体策を提示します。<目次>はじめに「攻撃者が眠らなくなった日」第1章 クロード・ミュトスとは何か ~ 英国AISI検証で見えた「新しい攻撃者像」第2章 AI時代の攻撃はどこが変わるのか ~ 速さ、量、執念、そして横展開第3章 重要インフラのレガシーシステムはなぜ狙われるのか第4章 クロード・ミュトス型攻撃のシナリオ ~ 侵入から業務停止まで第5章 サイバー衛生の再定義 ~ まず実施すべきは“高度なAI対策”ではない第6章 レガシーシステムを止めずに守る ~ 現実解としての分離・監視・補償統制第7章 AIを防御に使う ~ 守る側のクロード・ミュトス対策第8章 経営は何を決めるべきか ~ AIサイバーリスクを事業継続リスクとして扱う第9章 クロード・ミュトス対策ロードマップ ~ 30日、90日、1年でやること第10章 AI時代の防御は、完璧ではなく“折れない”ことを目指す
- 著者
- 出版社 日経BP
- ジャンル
- レーベル 日本経済新聞出版
- シリーズ クロード・ミュトスの衝撃
- 電子版配信開始日 2026/09/15
- ファイルサイズ - MB
作品をシェアする
同じ作者の本
-
クロード・ミュトスの衝撃
¥2,420
購入済み
日経BPのおすすめ本
-
クロード・ミュトスの衝撃
¥2,420
購入済み
-
日経ヘルス2026秋号
¥919
購入済み
-
家族じまい・ひとりじまい 誰もがおひとりさま時代の終活最前線
¥1,100
購入済み
-
毒親グレーゾーン 親の目から自由になれない大人への処方せん
¥990
購入済み
-
ブルーカラー年収1000万円時代
¥1,210
購入済み
-
令和政権論 今なぜ高市首相なのか
¥1,320
購入済み
-
自由な経済と強い国家 サナエノミクスとは何か
¥1,320
購入済み
-
存在起点のマーケティング 旗を掲げよ――AI時代の分野No.1戦略
¥2,420
購入済み
-
新コンクリート名人養成講座 生コンの発注から構造物の維持管理まで
¥5,500
購入済み
-
データで徹底解剖 イーロン・マスク帝国
¥2,420
購入済み
スマホ・PC・ITのおすすめ本
-
クロード・ミュトスの衝撃
¥2,420
購入済み
-
できるGoogleスプレッドシート&ドキュメント&スライド Gemini対応
¥2,420
購入済み
-
Blenderでアニメ絵キャラクターを作ろう!モデリングの巻[Blender 5 対応版]
¥4,378
購入済み
-
トポロジー最適化入門
¥3,960
購入済み
-
世界一やさしいClaude
¥1,100
購入済み
-
AIとは何か 言語からフィジカルへ、人間と〈逆〉進化する知能
¥2,420
購入済み
-
小さな会社が「AI社員」で大逆転する方法
¥2,200
購入済み
-
最短で使いこなすRaycast
¥3,078
購入済み
-
コンピュータサイエンスの教科書[生成AI時代の基礎リテラシー]
¥4,171
購入済み
-
現場のGoプログラミング 実プロジェクトで役立つイディオムとテスト
¥4,510
購入済み